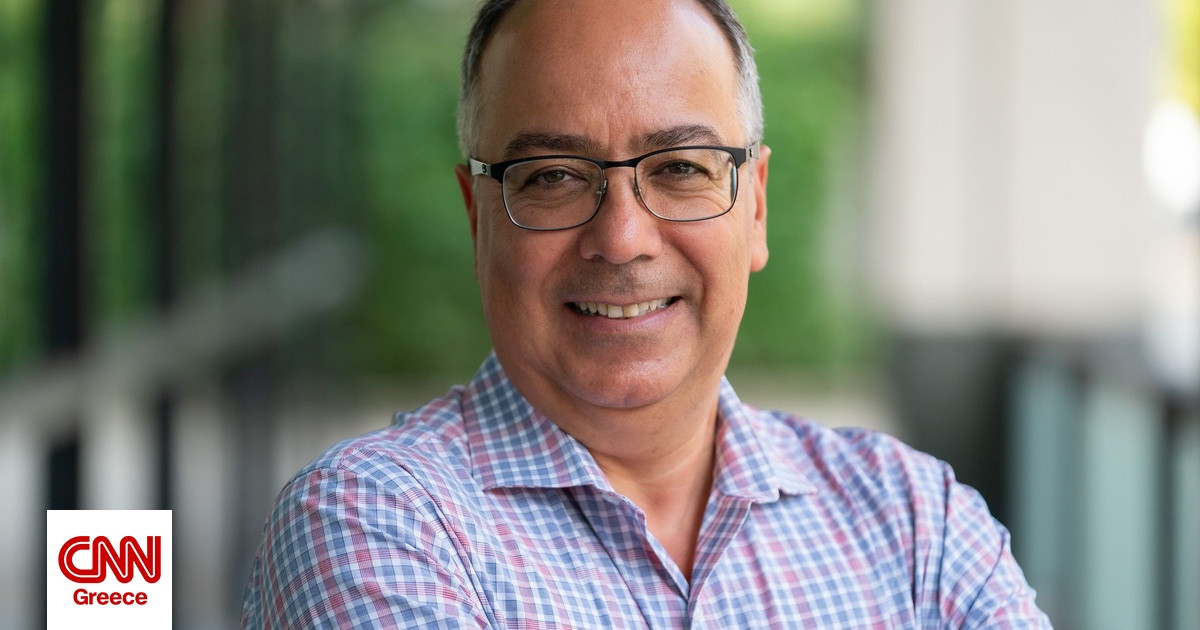
Για τον καθηγητή Hasan Yasar του Πανεπιστημίου Carnegie Mellon, οι απαντήσεις πρέπει να δίνονται από την αρχή της ανάπτυξης μιας εφαρμογής. Διαφορετικά, οι οργανισμοί κινδυνεύουν να αναζητούν τα όρια όταν το πρόβλημα έχει ήδη εμφανιστεί.
Ο καθηγητής και τεχνικός διευθυντής στο Software Engineering Institute του αμερικανικού πανεπιστημίου βρέθηκε στην Ελλάδα για να μιλήσει στο πρόσφατο συνέδριο «Innovate with Data» της Dell Technologies. Μιλώντας στο CNN Greece, τονίζει ότι οι κανόνες δεν αρκεί να μένουν στη θεωρία: πρέπει να μεταφράζονται σε συγκεκριμένες απαιτήσεις σχεδιασμού, μηχανισμούς ελέγχου και τεκμήρια ασφαλούς λειτουργίας. Αυτό ισχύει τόσο για τα διεθνή πρότυπα και τις κανονιστικές απαιτήσεις όσο και για τις καθημερινές διαδικασίες μιας επιχείρησης.
Ο ίδιος απορρίπτει την άποψη ότι η ρύθμιση περιορίζει αναπόφευκτα την καινοτομία. Όπως εξηγεί, η ενσωμάτωση των απαραίτητων περιορισμών στον σχεδιασμό επιτρέπει την ανάπτυξη καινοτόμων συστημάτων με μεγαλύτερη ασφάλεια. Αντίθετα, μια περίοδος «Άγριας Δύσης», την οποία ακολουθεί η εκ των υστέρων επιβολή κανόνων, δημιουργεί προβλήματα που θα μπορούσαν να έχουν προληφθεί.
Η ανάγκη αυτή γίνεται πιο επιτακτική όσο το λογισμικό ελέγχει περισσότερες λειτουργίες της καθημερινότητας. Ένα κενό ασφαλείας μπορεί να επηρεάσει τη λειτουργία ενός εργοστασίου ή ενός οχήματος, θέτοντας ακόμη και ανθρώπους σε κίνδυνο. Γι’ αυτό ο κ. Yasar συνδέει την κυβερνοασφάλεια με την ασφαλή λειτουργία των ίδιων των συστημάτων.
Η ασφάλεια ξεκινά από τον σχεδιασμό
Η ομάδα του στο Carnegie Mellon εστιάζει στην ανάπτυξη ασφαλών εφαρμογών και στις διαδικασίες που επιτρέπουν τον έλεγχο και την ασφαλή εξέλιξή τους. Η προσέγγιση αυτή αποκτά ακόμη μεγαλύτερη σημασία όταν χρησιμοποιούνται εργαλεία AI στην ανάπτυξη ή όταν η ίδια η εφαρμογή ενσωματώνει τεχνητή νοημοσύνη.
Στην πράξη, όμως, σύμφωνα με τον κ. Yasar, η πίεση για περισσότερες λειτουργίες και ταχύτερη κυκλοφορία ενός προϊόντος συχνά παραμερίζει τις διαθέσιμες μεθόδους ασφάλειας. Οι σχετικοί έλεγχοι μεταφέρονται έτσι στα τελευταία στάδια, όταν ο χρόνος και οι πόροι είναι ήδη περιορισμένοι.
Σε αυτό το πρόβλημα απαντά το DevSecOps, μια προσέγγιση που ο ίδιος προωθεί εδώ και χρόνια. Η ασφάλεια ενσωματώνεται σε ολόκληρο τον κύκλο ζωής του λογισμικού: από τις αρχικές απαιτήσεις και τον σχεδιασμό μέχρι την ανάπτυξη, τη διάθεση και τη λειτουργία του. Οι ομάδες χρειάζεται να γνωρίζουν εξαρχής τι πρέπει να προστατεύσουν και πώς θα ελέγχουν ότι η προστασία είναι αποτελεσματική.
Δεν πρόκειται μόνο για τεχνολογική επιλογή, αλλά και για αλλαγή κουλτούρας. Η ασφάλεια πρέπει να εντάσσεται στον προγραμματισμό, στον προϋπολογισμό και στις ευθύνες των ομάδων. Όταν προβλέπεται από την αρχή, επισημαίνει ο κ. Yasar, υπάρχει και ο χρόνος για να ενσωματωθεί.
Από τα πρότυπα στους καθημερινούς κανόνες
Η δραστηριότητά του εκτείνεται και στη διαμόρφωση διεθνών προτύπων. Έχει συμβάλει στο IEEE 2675 για το DevOps, το οποίο περιγράφει αρχές και διαδικασίες για την αξιόπιστη και ασφαλή ανάπτυξη και διάθεση συστημάτων και εφαρμογών, με έμφαση στους ελέγχους και στη συμμόρφωση.
Κατά τη διάρκεια της συνέντευξης του, πάντως, επανέρχεται στην πρακτική εφαρμογή των κανόνων. Μια επιχείρηση πρέπει να ορίζει σε ποια δεδομένα έχει πρόσβαση ένας ψηφιακός βοηθός, ποιες ενέργειες μπορεί να εκτελεί και πότε χρειάζεται έγκριση. Για παράδειγμα, αν ένας AI agent παράγει κώδικα, η ενσωμάτωσή του στο έργο μπορεί να προϋποθέτει ανθρώπινο έλεγχο.
Η αναλογία του είναι με τις διαδικασίες που εφαρμόζουν ήδη οι οργανισμοί για τους εργαζομένους τους: δικαιώματα πρόσβασης, πολιτικές χρήσης και σαφείς αρμοδιότητες. Αντίστοιχα όρια χρειάζονται και οι ψηφιακοί βοηθοί, μαζί με παρακολούθηση της συμπεριφοράς τους, η οποία επηρεάζεται από τα δεδομένα που επεξεργάζονται.
Η ευθύνη, όπως την περιγράφει, δεν περιορίζεται στον μηχανικό και στην επιχείρηση. Αφορά επίσης τον πελάτη που θέτει τις απαιτήσεις, τους φορείς προτύπων και τις αρμόδιες αρχές. Και για να έχει αποτέλεσμα το πλαίσιο, απαιτούνται μηχανισμοί που επαληθεύουν ότι εφαρμόζεται.
Η AI ως «ασκούμενος»
Μία από τις πιο χαρακτηριστικές αναλογίες του κ. Yasar είναι εκείνη της AI με έναν ασκούμενο. Ο έμπειρος επαγγελματίας τού αναθέτει εργασία, εξηγεί τους περιορισμούς και ελέγχει το αποτέλεσμα. Με την ίδια λογική, η χρήση της τεχνητής νοημοσύνης δεν καταργεί την ανάγκη για καθοδήγηση και εποπτεία.
Ένα εργαλείο παραγωγής κώδικα, για παράδειγμα, χρειάζεται σαφείς απαιτήσεις ασφάλειας. Η ταχύτητά του μπορεί, κατά τον ίδιο, να αφήσει περισσότερο χρόνο για τον σχεδιασμό και τον έλεγχο. Αυτό όμως προϋποθέτει ότι ο άνθρωπος γνωρίζει τι ζητά και μπορεί να αξιολογήσει το αποτέλεσμα.
Η επαλήθευση και η επικύρωση των συστημάτων αποτελούν βασικό αντικείμενο της σημερινής δουλειάς του. Η AI μπορεί να βοηθήσει και σε αυτό, δημιουργώντας σενάρια δοκιμών και εξετάζοντας οριακές περιπτώσεις που δύσκολα καλύπτονται χειροκίνητα. Διαφορετικοί ψηφιακοί βοηθοί μπορούν να αναλαμβάνουν την παραγωγή και τον έλεγχο του λογισμικού, ενώ ο άνθρωπος συντονίζει τη διαδικασία και κρατά την τελική απόφαση.
Να γνωρίζεις τα «συστατικά» της εφαρμογής
Η ασφάλεια προϋποθέτει επίσης γνώση των «συστατικών» μιας εφαρμογής. Το σύγχρονο λογισμικό βασίζεται σε βιβλιοθήκες, εργαλεία και στοιχεία τρίτων· η επιχείρηση πρέπει να γνωρίζει τι περιλαμβάνει και από ποια επιμέρους στοιχεία εξαρτάται.
Ο κ. Yasar φέρνει το παράδειγμα ενός εστιατορίου: ο μάγειρας προμηθεύεται υλικά από άλλους, αλλά οφείλει να ξέρει τι περιέχει το φαγητό που σερβίρει. Στο λογισμικό, αυτή η καταγραφή των επιμέρους συστατικών —γνωστή ως Software Bill of Materials ή SBOM— βοηθά να εντοπίζονται οι εφαρμογές που επηρεάζονται όταν αποκαλύπτεται μια ευπάθεια.
Στόχος είναι η προετοιμασία και η γρήγορη αντίδραση. Παράλληλα, κάθε οργανισμός χρειάζεται να ιεραρχεί τους κινδύνους με βάση τα δεδομένα και τις λειτουργίες που είναι πιο κρίσιμο να προστατεύσει.
Έλεγχος σε κάθε βήμα
Αλλαγή χρειάζεται, σύμφωνα με τον κ. Yasar, και στον τρόπο αξιολόγησης των εφαρμογών. Αντί ο έλεγχος να συγκεντρώνεται στο τέλος, προτείνει να γίνεται σταδιακά, με τεκμήρια που παράγονται κατά την ανάπτυξη. Έτσι, οι αξιολογητές μπορούν να εξετάζουν τι έχει αλλάξει και πώς έχει ελεγχθεί.
Οι αυτοματοποιημένες διαδικασίες ανάπτυξης μπορούν να παράγουν αυτά τα τεκμήρια, και με τη συνδρομή της AI. Η συμμόρφωση στηρίζεται έτσι σε καταγεγραμμένα αποτελέσματα και ελέγχους, ενώ η αξιολόγηση ακολουθεί τον ρυθμό εξέλιξης του λογισμικού.
Την ίδια λογική μεταφέρει και στους νέους μηχανικούς που διδάσκει. Τους ενθαρρύνει να χρησιμοποιούν AI, αλλά να κατανοούν τον κώδικα που παράγεται και να μπορούν να εξηγήσουν τις σχεδιαστικές επιλογές τους. Όσο η συγγραφή κώδικα επιταχύνεται, το βάρος μετατοπίζεται στον ορισμό του προβλήματος, στον σχεδιασμό της αρχιτεκτονικής και στον καθορισμό των ορίων της εφαρμογής. Εκεί βρίσκεται και το κεντρικό μήνυμά του: οι κανόνες πρέπει να αποτελούν μέρος του σχεδιασμού, όχι εκ των υστέρων διόρθωση.
Πηγή